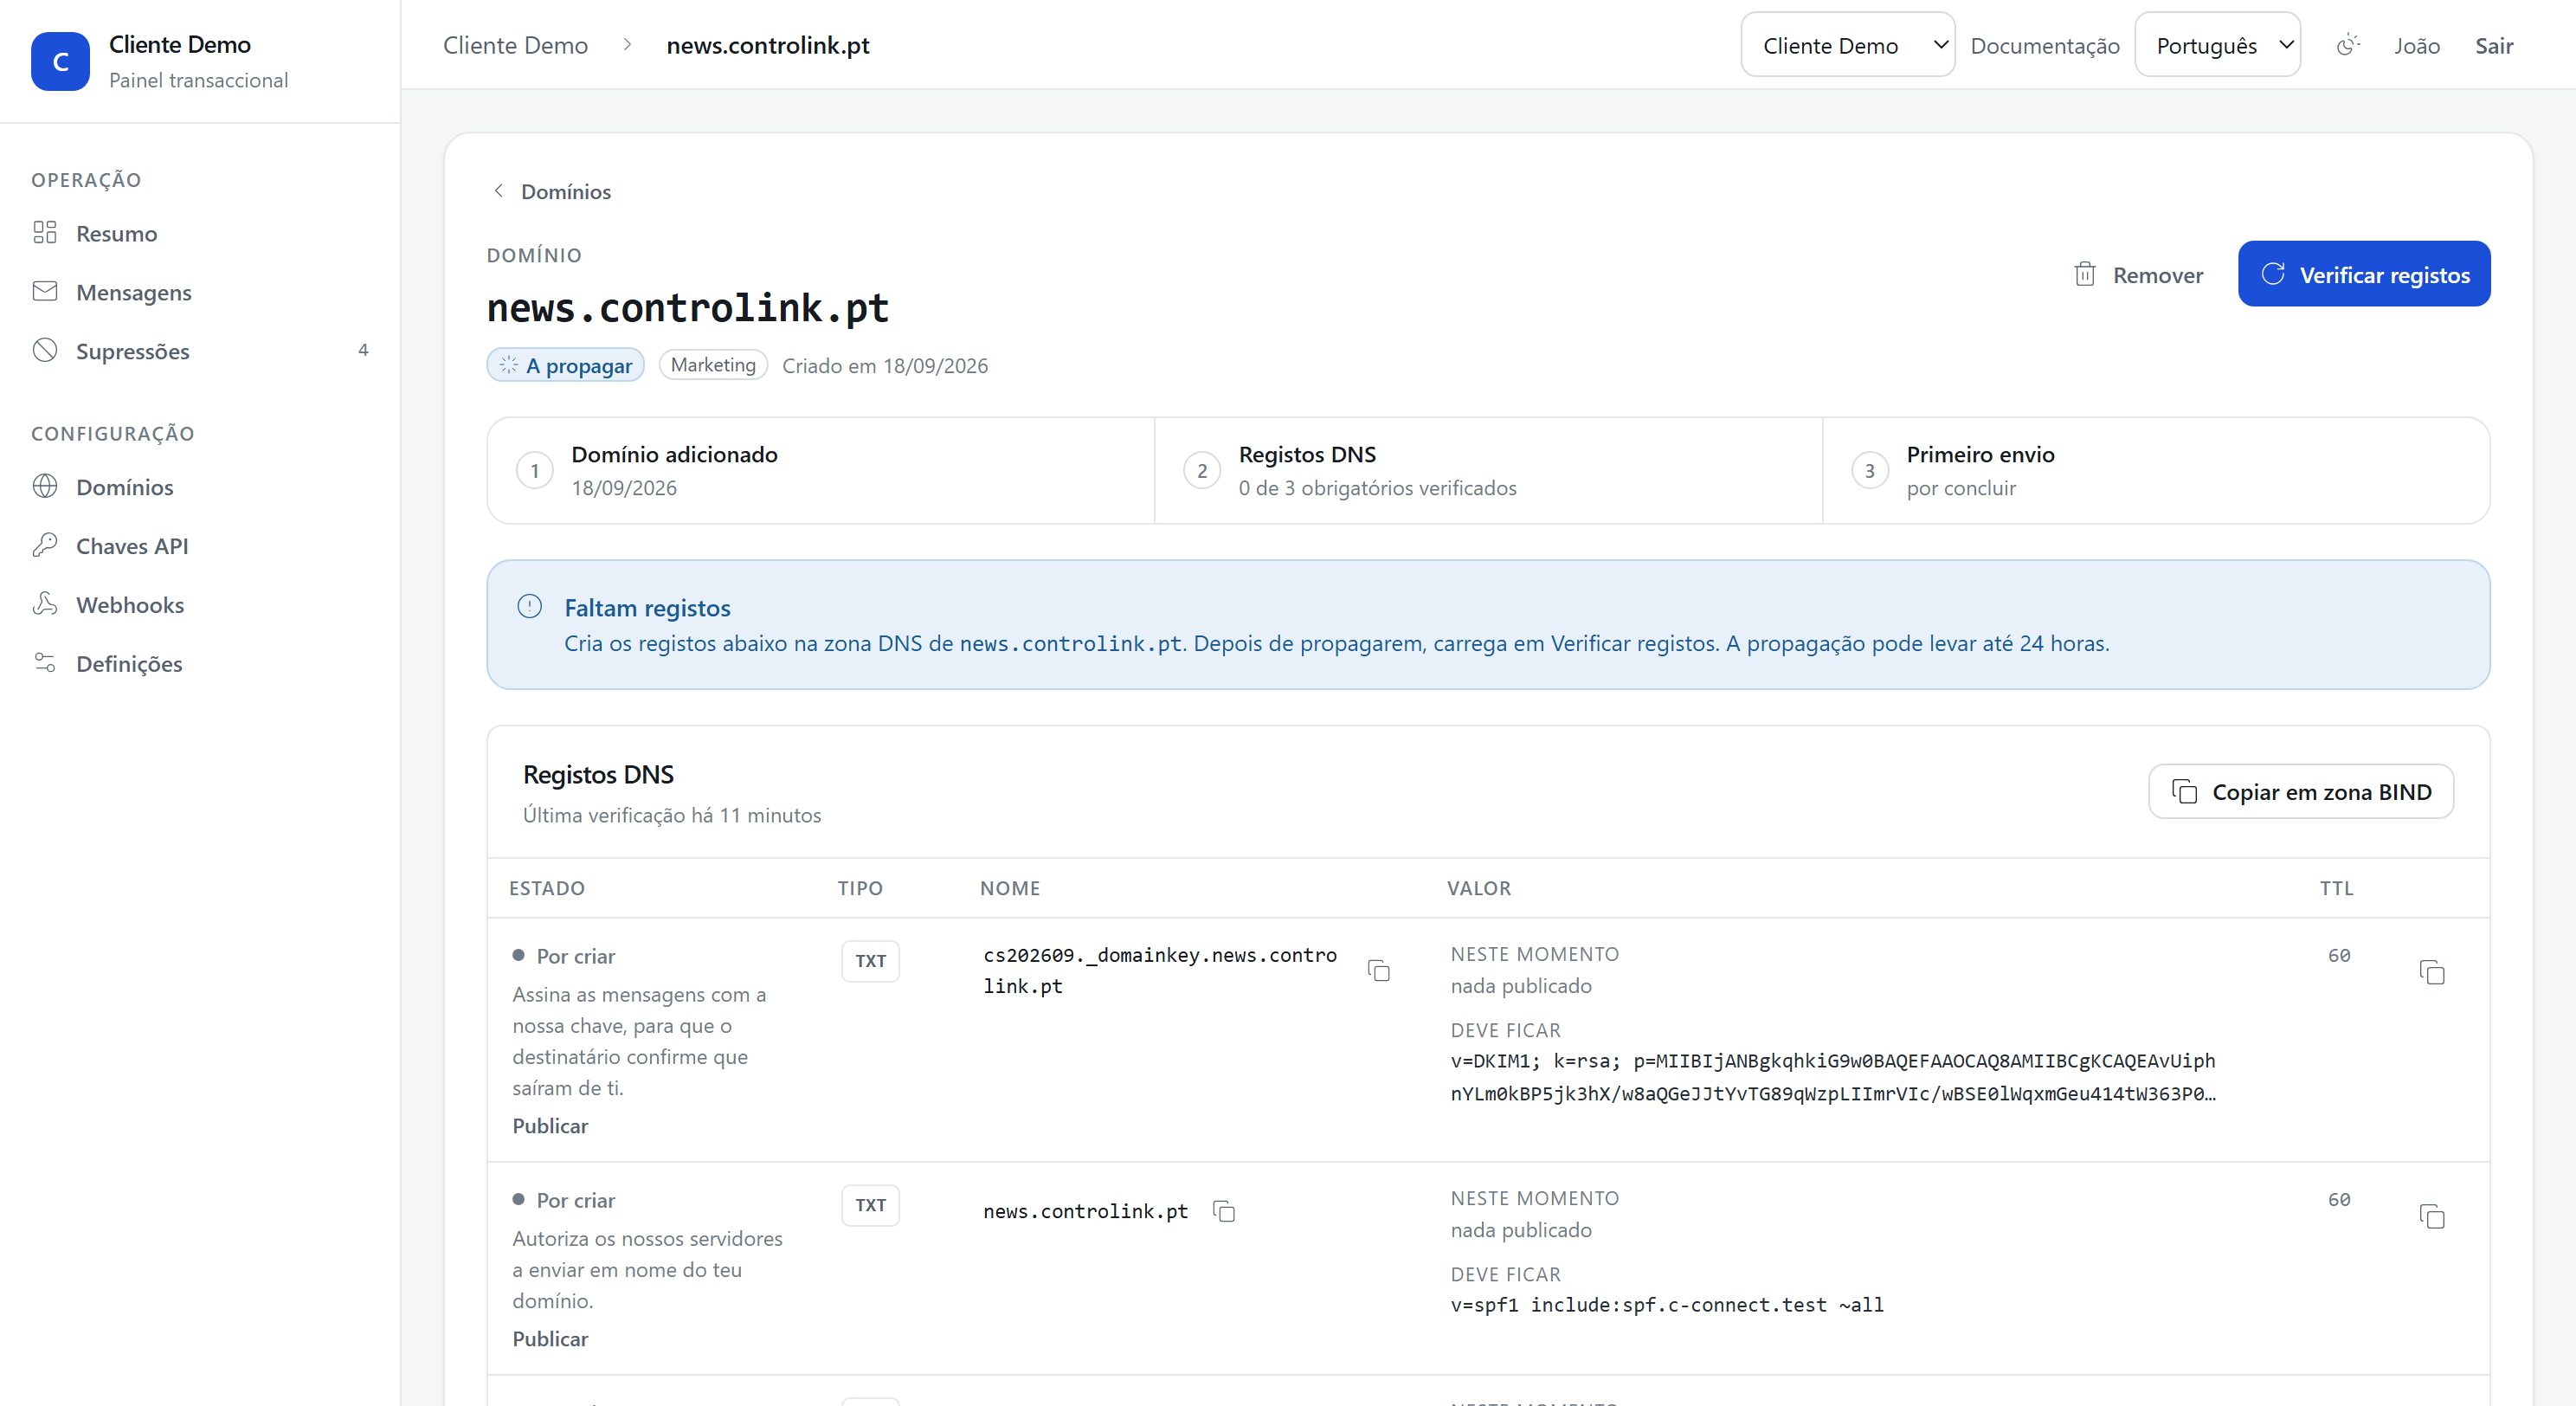
Os registos de DNS, um a um
O que cada registo faz, porque é preciso, e o que acontece se faltar.
São cinco registos, três obrigatórios e dois opcionais. O painel mostra-te, por cada um, o que está publicado neste momento e o que deve ficar lá; esta página explica porquê.

DKIM
Obrigatório. É uma assinatura criptográfica em cada mensagem. O destinatário lê a chave pública no teu DNS, verifica a assinatura, e fica a saber que a mensagem saiu de quem diz e que ninguém lhe mexeu pelo caminho.
Por omissão guardamos a chave por ti, e o que publicas são dois CNAMEs:
Nome:  cs1._domainkey.mail.empresa.pt
Tipo:  CNAME
Valor: 01j8y3tfc1z9q6d4m2n5p7r8s3-1.dkim.c-connect.pt

Nome:  cs2._domainkey.mail.empresa.pt
Tipo:  CNAME
Valor: 01j8y3tfc1z9q6d4m2n5p7r8s3-2.dkim.c-connect.pt
Publica os dois, uma vez, e nunca mais lhes mexas. Só um dos dois assina de cada vez; o outro é para onde vai a próxima chave quando chegar a altura de a mudar, o que fazemos nós, com calendário próprio, sem te pedir nada. Ver Rodar a chave DKIM.
Alguns fornecedores de DNS não respondem a uma consulta que tenha de seguir um CNAME para chegar a um registo TXT. Se o teu for um deles, o painel oferece Publicar a chave directamente: passas a publicar a própria chave num registo TXT em vez dos dois CNAMEs, e tudo acima continua a funcionar, só que passa a pedir-te um registo de cada vez que a chave muda.
Sem DKIM, a maioria dos grandes destinos entrega na caixa de spam ou recusa em definitivo. O Gmail e o Outlook exigem-no para quem envia volume.
SPF
Obrigatório. Diz quais os servidores autorizados a enviar em nome do teu domínio.
Nome:  mail.empresa.pt
Tipo:  TXT
Valor: v=spf1 include:spf.c-connect.pt ~all
Há uma regra que apanha toda a gente: um domínio só pode ter um registo SPF.
Se já tens um, não publiques um segundo. O painel detecta isso e mostra-te o
registo já juntado, com o nosso include acrescentado ao que lá tinhas. Publica
esse, em substituição do antigo.
Dois registos SPF não são "mais permissivo": os destinatários tratam isso como
permerror e ignoram os dois, o que é pior do que não ter nenhum.
Há um segundo limite: o SPF permite dez consultas de DNS por avaliação, e cada
include conta. Se o teu registo já tem vários fornecedores, o painel avisa-te
quando o nosso te põe acima do limite.
DMARC
Obrigatório. Diz ao destinatário o que fazer com uma mensagem que falhe a autenticação, e para onde enviar os relatórios.
Nome:  _dmarc.mail.empresa.pt
Tipo:  TXT
Valor: v=DMARC1; p=none; rua=mailto:dmarc@dmarc.c-connect.pt
A p=none diz "não faças nada de especial, mas conta-me". É onde se começa:
durante as primeiras semanas ficas a saber quem está a enviar com o teu domínio
no From, o que inclui reencaminhamentos, fornecedores antigos e, por vezes,
alguém a fingir que é tu.
Esses relatórios chegam-nos e aparecem no painel, no cartão Quem envia como
este domínio. Quando tudo o que lá aparece for teu e estiver alinhado, passa a
p=quarantine e depois a p=reject.
Return-Path
Opcional, e vale a pena. Alinha o endereço de devolução com o teu domínio.
Nome:  bounces.mail.empresa.pt
Tipo:  CNAME
Valor: bounce.c-connect.pt
Sem isto, as devoluções voltam para bounce.c-connect.pt, que é nosso. Funciona
perfeitamente, mas o SPF do envelope aponta para nós e não para ti, e há
destinos que olham para esse alinhamento. Com o CNAME publicado, o envelope
passa a ser {ulid}@bounces.mail.empresa.pt e o alinhamento fica completo.
Google Postmaster Tools
Informativo, não obrigatório. Este registo não entra na verificação: um domínio sem ele verifica-se e envia na mesma, exactamente como antes de ele existir.
Nome:  mail.empresa.pt
Tipo:  TXT
Valor: google-site-verification=<token dado pela Google>
Serve para dar à nossa conta acesso aos dados de reputação do teu domínio no Google Postmaster Tools, taxa de queixas incluída. Assinamos as tuas mensagens com o teu domínio, não com o nosso, por isso é o teu domínio que tem de estar verificado ali para que alguém veja esses números; sem este registo continuamos a ver apenas os nossos.
O token é dado pela Google, por domínio, e grava-se sozinho, pelo painel na página do domínio ou pela API:
curl -X PATCH https://app.c-connect.pt/v1/domains/{id}/postmaster-verification \
  -H "Authorization: Bearer $CCONNECT_KEY" \
  -H "Content-Type: application/json" \
  -d '{"token": "o-token-que-a-google-te-deu"}'
Para o retirar, envia o campo vazio, {"token": ""}; deixá-lo de fora do
pedido não limpa nada, dá erro de propósito, para ninguém o apagar sem querer.
No painel é o mesmo gesto: limpar o campo e gravar.
O que acontece enquanto falta algum
Enquanto um registo obrigatório não resolver, o domínio fica por verificar e não pode enviar. Não é uma decisão de produto: enviar sem DKIM a partir de um domínio novo queima a reputação do IP em poucas horas, e essa reputação é partilhada.
Verificamos de seis em seis horas por nossa conta, e podes forçar com Verificar registos. Se um registo deixar de responder mais tarde, o painel diz-te.